EU AI Act je nariadenie EÚ, ktoré reguluje umelú inteligenciu podľa miery rizika a pri agentických systémoch v poisťovni nie je súlad len právna téma, je architektonická. Logovanie a ľudský dohľad patria do jadra od prvého dňa, lebo dodatočne ich už nedoplníš bez prepísania hotového riešenia. Rozhodnutia o súlade siahajú od high-risk klasifikácie cez samotný návrh až po vedomé riadenie zmien (hranice systému, podstatná zmena, change envelope) bez zbytočného nového posúdenia zhody.
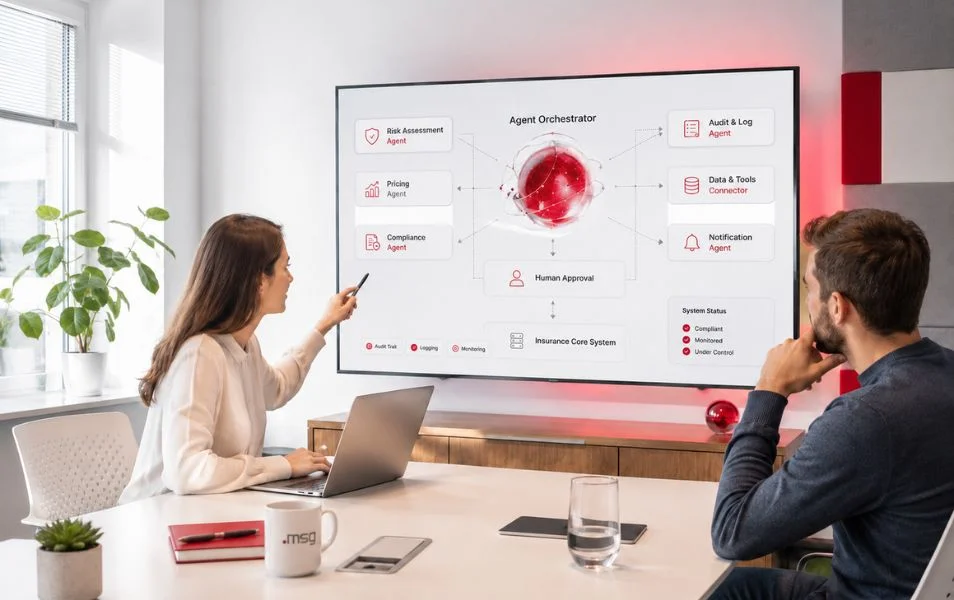
Pri core poistných systémoch je zmena drahá. Bežia roky, často nad dátami a procesmi, ktoré musia byť vysvetliteľné, auditovateľné a regulačne obhájiteľné. Preto sa na agentickú AI nedá pozerať len ako na experimentálnu vrstvu nad existujúcim systémom.
V msg life Slovakia túto perspektívu poznáme z vývoja softvéru pre životné, dôchodkové a zdravotné poistenie. Pri agentických systémoch preto riešime súlad nie až na konci, ale už pri návrhu architektúry.
EU AI Act triedi systémy podľa miery rizika do štyroch úrovní a od nej odvíja povinnosti:
Pre poisťovňu je rozhodujúca druhá úroveň. Hodnotenie rizika a tvorba ceny pre fyzické osoby v životnom a zdravotnom poistení patrí do prílohy III — a agentický systém, ktorý túto funkciu plní, je preto vysoko rizikový. Tým sa dostávame k prvej praktickej otázke návrhu.
Širší prehľad, kde všade AI vstupuje do poistných procesov, nájdeš v článku AI v poisťovníctve.
Poisťovacie systémy, ktoré hodnotia riziko a tvoria cenu pre fyzické osoby v životnom a zdravotnom poistení, sú high-risk. Spadajú pod prílohu III, bod 5(c), ktorý doslova hovorí o „AI systems intended to be used for risk assessment and pricing in relation to natural persons in the case of life and health insurance.“ Underwriting a pricing pri životnom a zdravotnom poistení sem patria priamo. Nie je to hraničný prípad, ktorý by sa dal obísť argumentom.
Článok 6(3) pripúšťa, že systém uvedený v prílohe III nemusí byť high-risk, ak nepredstavuje významné riziko pre zdravie, bezpečnosť alebo základné práva. Táto výnimka sa však neuplatní, ak systém vykonáva profilovanie fyzických osôb.
Pri underwritingu a pricingu v životnom alebo zdravotnom poistení systém typicky pracuje s údajmi o konkrétnej osobe alebo s odvodenými znakmi, z ktorých určuje jej riziko alebo cenu. Preto je argument o profilovaní veľmi silný. Poisťovňa by v takom prípade nemala stavať architektúru na predpoklade, že sa zmestí do výnimky z článku 6(3).
V praxi z toho plynie jednoduché pravidlo: ak systém určuje riziko alebo cenu pre konkrétneho človeka v životnom alebo zdravotnom poistení, plánuj ho ako high-risk. Výnimku nehľadaj ako skratku.
Klasifikácia AI systémov v poisťovníctve podľa EU AI Act
| Typ systému (poisťovňa) | Klasifikácia | Čo to znamená pre architektúru |
|---|---|---|
| Hodnotenie rizika/cena pre fyzickú osobu (život, zdravie) | high-risk (príloha III 5c) | logovanie + dohľad do jadra, riadenie zmien |
| Agentický systém s nevratnými akciami pri hodnotení osoby | high-risk ak profiluje alebo ovplyvňuje rozhodnutie o osobe | approval gate, bezpečné zastavenie behu |
| Interný nástroj bez rozhodovania o osobe | spravidla nie je high-risk | disclaimer, základné logovanie |
| Chatbot bez vplyvu na rozhodnutie | obmedzené riziko | informovať používateľa, že ide o AI |
Čo je agent ako koncept (autonómna entita nad LLM, ktorá plánuje, volá nástroje a koná smerom k cieľu) rozoberá samostatný článok agentická AI a slovníkové heslo AI agent. Tu stačí rozlíšiť jednu vec, ktorá je pre AI Act dôležitá. Na rozdiel od obyčajného volania modelu, ktoré vráti odpoveď na jeden vstup, agent medzi vstupom a výstupom urobí sériu vlastných rozhodnutí — a práve tú musí systém vedieť zaznamenať a dať pod dohľad.
Dôležité je rozlíšiť dve roviny. Agent je jedna autonómna entita. Agentický systém je širší pojem – môže to byť celý tím alebo swarm viacerých agentov, ktorých koordinuje orchestrátor. Pre AI Act je rozhodujúce práve toto širšie chápanie, pretože zákon hodnotí systém ako celok, nie izolovaný komponent. Toto rozlíšenie je kľúčové pri určovaní hraníc systému aj pri posudzovaní zmien.
Dôležitá je ešte jedna vrstva. Model, na ktorom agent stojí, môže podliehať vlastným pravidlám ako general-purpose AI model (GPAI model) podľa kapitoly V AI Act. Nás však v tomto článku zaujíma najmä úroveň systému, ktorý okolo modelu postavíš. Práve tam vznikajú architektonické rozhodnutia o logovaní, dohľade, hraniciach systému a riadení zmien.
Byť high-risk znamená viac než logovanie a dohľad. Patrí sem aj systém manažmentu rizík, technická dokumentácia, systém manažmentu kvality, transparentné informácie pre používateľa, presnosť, robustnosť a kybernetická bezpečnosť. To všetko musí byť súčasťou návrhu a životného cyklu systému.
Nie všetky povinnosti však zasahujú do architektúry rovnako hlboko. Niektoré vieš priebežne rozvíjať cez procesy, dokumentáciu a governance. Dve rozhodnutia sú však pri agentickom systéme najťažšie spätne opraviteľné: logovanie celej cesty a účinný ľudský dohľad (human oversight).
Pri návrhu máš ešte slobodu. A presne preto sú tieto dve rozhodnutia kritické. Ak ich nedáš do jadra teraz, neskôr ich už nebudeš dopĺňať jednoduchou procesnou úpravou. Budeš meniť samotný tok rozhodovania.
Ak si máš z tejto časti odniesť jednu vetu, nech je to táto: logovanie a dohľad patria do jadra od prvého dňa.
Pri klasickej službe ti na audit stačí zrekonštruovať vstup a výstup. Pri agentovi to nestačí. Medzi vstupom a výstupom urobí celú sériu vlastných rozhodnutí. Keď neskôr niekto namietne, prečo dostal klient práve takú cenu, samotný výsledok ti nepovie nič. Odpoveď je v ceste. A presne tento záznam od teba článok 12 vyžaduje.
Článok 12(2) nehovorí len o jednom účele logovania. Pri high-risk AI systéme majú logy pomôcť najmä v troch situáciách: keď treba identifikovať riziko alebo možnú podstatnú zmenu systému, keď poskytovateľ vykonáva post-market monitoring a keď prevádzkovateľ sleduje systém počas reálneho používania. Pri agentickom systéme preto nestačí uložiť iba výsledok. Logovanie musí zachytiť aj cestu, ktorá k nemu viedla.
Do logu patrí cesta a tá sa skladá zo štyroch typov udalostí:
Rozhodovací krok zaznamenávaš ako nedeterministický: uložíš vstup, výstup a kontext, ale nie deterministické „pravidlo“, ktoré k výberu viedlo. Často žiadne explicitné pravidlo neexistuje. Cieľom je rekonštruovateľnosť cesty, nie ilúzia, že každý krok má čitateľnú logickú podmienku. Pokiaľ ide o nástroje: konvencie OpenTelemetry GenAI dnes pokrývajú aj MCP a tool-calling telemetriu, ale dedikovaný „agent-span“ štandard neexistuje. Agentické trasovanie ide cez konvencie pre nástroje, nie cez hotový štandard pre agentov.
Nejde teda o ukladanie skrytého „uvažovania“ modelu. Ide o rekonštruovateľnú prevádzkovú stopu – aký vstup dostal, čo zavolal, aký výstup vrátil, v akom kontexte konal a kde do behu zasiahol človek.
Minimum retencie logov je šesť mesiacov: pre poskytovateľa podľa článku 19 a pre prevádzkovateľa podľa článku 26(6). Pri finančných inštitúciách však AI Act počíta aj so sektorovými pravidlami, napríklad DORA alebo Solvency II. Ak sa na teba vzťahujú osobitné predpisy s vlastnými požiadavkami na uchovávanie záznamov, logy udržiavaš ako súčasť dokumentácie podľa príslušného finančného alebo sektorového rámca.
Pointa je jednoduchá: AI Act nepridáva logovanie do prázdneho priestoru. V poisťovni sa napája na existujúci compliance režim. Nie je to voľná výnimka z logovania, ale pripomienka, že retenciu logov musíš zosúladiť aj so sektorovými pravidlami.
A jeden častý mýtus na záver: append-only ani kryptografické reťazenie nie sú požiadavkou článku 12. Zákon žiada, aby logovanie umožnilo tri účely a aby logy existovali po stanovenú dobu, nie aby bolo úložisko nemenné. Append-only je odporúčaný nadštandard pre dôveryhodnosť audit trailu, nie litera zákona.
Keď tím rieši „ľudský dohľad“ nad agentom, zvyčajne skončí pri jednej vete: na konci to ešte odsúhlasí človek. Schvaľovacie tlačidlo, podpis pod výstupom. Vyzerá to ako dohľad. V zmysle článku 14 to však dohľad nie je.
Článok 14 žiada, aby bol systém navrhnutý tak, aby ho človek vedel účinne dozorovať a v prípade potreby zasiahnuť. Kľúčové slovo je „účinný“ a má jeden tvrdý test: človek musí mať reálnu možnosť rozhodnutie zmeniť, nielen ho odkliknúť.
AI Act rozdeľuje ľudský dohľad medzi dve roly. Podľa článku 14 má poskytovateľ navrhnúť systém tak, aby ho človek vedel účinne dozorovať. Podľa článku 26(2) má prevádzkovateľ zveriť dohľad osobám, ktoré majú potrebnú kompetenciu, autoritu a podporu.
Ako analógia pomáha rozhodnutie SCHUFA (C-634/21) k článku 22 GDPR. Súdny dvor EÚ v ňom riešil situáciu, keď automatizované skóre zásadne ovplyvní následné rozhodnutie tretej strany. Z toho plynie praktický záver: formálny ľudský podpis nestačí, ak sa človek v praxi len spolieha na výstup systému.
Pri agentickom underwriterovi platí rovnaká logika. Ak agent vyprodukuje hodnotenie a človek ho len odklikne, lebo nemá čas, informácie alebo právomoc ho zmeniť, nejde o účinný dohľad. Rozhoduje agent a podpis je len formálna vrstva.
Tu sa dohľad mení z odseku v smernici na konkrétny kód. Pri agentovi s nevratnými akciami ber tieto vzory ako minimum:
Pri multi-agent architektúre zákon neposudzuje jednotlivé moduly, ale funkciu systému ako celku (článok 6): tri mikroslužby, ktoré spoločne produkujú jedno cenové rozhodnutie, sú jeden high-risk systém bez ohľadu na to, koľko kontajnerov či repozitárov majú. Na živom systéme to má priamy dôsledok pre každú zmenu.
Návrh je jedna vec, živý systém druhá. Pri agentovi prichádzajú zmeny často, skoro pri každom nasadení, a slobodu návrhu vymeníš za disciplínu. Prvá otázka pri už nasadenom systéme znie: Čo vlastne tvoj systém je? Bez toho nevieš posúdiť, čo je ešte jeho zmenou.
Predstav si diagram: orchestrátor, tri sub-agenti, pár mikroslužieb, každá vo vlastnom kontajneri a repozitári. Pre teba sú to tri komponenty. Pre zákon to môže byť jeden high-risk systém. Keď inžinier zistí, že nejaká funkcia spadá do high-risk kategórie, prvá reakcia býva reflexná: rozdelím to na moduly pod prahom. Je to elegantné a nefunguje to. AI Act neposudzuje tvoje moduly. Posudzuje funkciu, ktorú systém ako celok plní, a jej účinok na konkrétneho človeka. Prah si neposunieš tým, že kód rozsekáš na menšie súbory.
Príklad z praxe: Tri mikroslužby: prvá obohatí vstupné dáta, druhá vypočíta rizikový profil, tretia z neho odvodí cenu poistky. Tri repozitáre, tri kontajnery, možno tri tímy. Technicky je nesporné, že spoločne produkujú jedno cenové rozhodnutie, ani jedna sama o sebe výslednú cenu nedá. Takáto zostava sa preto posudzuje ako jeden high-risk systém, aj keď beží v troch kontajneroch. Nie preto, že tri kontajnery sú „technicky jeden systém“, ale preto, že ich spoločný výstup materiálne určuje rozhodnutie o človeku. To, že diagram má tri rámčeky, je pre toto posúdenie irelevantné.
Dôsledok je zásadný: ak tie „tri samostatné“ mikroslužby tvoria z pohľadu zákona jeden systém, potom zmena ktoréhokoľvek komponentu je zmenou celku. Nepretrénoval si „len tú druhú službu“. Zmenil si systém.
Podstatná zmena je podľa článku 3(23) zmena AI systému, ktorá súčasne (1) nebola pokrytá pôvodným posúdením zhody a (2) ovplyvňuje súlad s AI Act alebo mení zamýšľaný účel. Ak spĺňa obe podmienky, systém sa správa, akoby šlo o nový systém, a musíš preň urobiť nové posúdenie zhody, teda celý cyklus, nie iba aktualizáciu dokumentácie. To je drahé a pomalé.
Pri agentovi je situácia iná, pretože sa mení takmer stále (model drift). Každá z týchto úprav môže zmeniť správanie systému: pretrénovanie modelu, výmena modelu za novší checkpoint, zmena promptu (systémový prompt je de facto časť logiky), zmena teploty, zmena RAG-korpusu, uvoľnenie guardrailov, integrácia nového nástroja. Keby každá z nich automaticky znamenala podstatnú zmenu, posudzoval by si zhodu pri každom sprinte. Otázka teda neznie, či sa agent mení. Mení sa takmer vždy. Rozhodujúce je, ktoré zmeny si už predvídal a podchytil, a ktoré sú naozaj nové.
Tu pomáha change envelope – vopred vymedzený priestor pre zmeny, s ktorými počítaš už pri prvom posúdení zhody. Opiera sa o článok 43(4) v spojení s prílohou IV a definíciou podstatnej zmeny v článku 3(23).
Pre vývojový tím z toho plynie, že plánované zmeny nestačí riešiť až pri deployi. Už v technickej dokumentácii treba popísať, aké typy zmien očakávaš, kde sú ich hranice a ako overíš, že nemenia zamýšľaný účel ani rizikový profil systému. Môže ísť napríklad o úpravy modelu, systémového promptu, RAG-korpusu, konfigurácie alebo guardrailov, ak sú vopred popísané a posúdené.
Ak zmena zostane v týchto hraniciach, nemusí automaticky znamenať nové posúdenie zhody. Ak ich prekročí, treba posúdiť, či už nejde o podstatnú zmenu.
Buď však opatrný s rozsahom. Čl. 43(4) cieli v prvom rade na systémy, ktoré sa po nasadení ďalej učia. Neber to ako plošné oprávnenie na akúkoľvek úpravu. Čím viac sa zmena vzďaľuje od toho, čo si dopredu presne popísal, tým skôr ide o podstatnú zmenu.
Change envelope nie je pojem zo zákona. Je to pracovné označenie pre vopred vymedzený priestor zmien podľa článku 43(4) a prílohy IV. Voči regulátorovi preto vždy odkazuj na konkrétne ustanovenie, nie na samotné označenie.
Rozlíšenie zmien podľa hraníc change envelope
| Vnútri change envelope | Mimo change envelope |
|---|---|
| Zmeny vopred popísané v technickej dokumentácii | Zmena zamýšľaného účelu systému |
| Zmeny vykonané v určených hraniciach a overené podľa dohodnutého postupu | Nový typ high-risk rozhodnutia |
| Úpravy, ktoré nemenia účel ani rizikový profil systému | Zmena, ktorú pôvodné posúdenie zhody nepredvídalo |
V praxi môže ísť napríklad o úpravy modelu, promptu, RAG-korpusu alebo konfigurácie, ale iba vtedy, ak boli vopred popísané, posúdené a zostanú v stanovených hraniciach.
Change envelope ako praktický rámec
Prečo to celé riešiť? Lebo bez vopred vymedzeného priestoru pre zmeny zostávajú dve cesty a obe sú zlé:
EU AI Act je nariadenie, preto na Slovensku platí priamo. Pri high-risk AI systémoch z prílohy III však dnes nestačí poznať iba pôvodný termín. V roku 2026 treba sledovať aj zmeny, ktoré prináša Digital Omnibus.
Pôvodne sa pri high-risk AI systémoch z prílohy III počítalo s aplikačným termínom 2. august 2026. Digital Omnibus však prináša politicky dohodnutý odklad pre samostatné high-risk AI systémy na 2. december 2027 a pre high-risk AI systémy integrované do regulovaných produktov na 2. august 2028. Tento odklad je však politicky dohodnutý, nie právoplatný. Kým ho EÚ nezverejní v Úradnom vestníku, pre prílohu III formálne platí pôvodný termín 2. august 2026.
Pre architektúru poistného systému to neznamená, že môžeš čakať. Termín sa môže posunúť, ale povaha problému zostáva rovnaká. Logovanie, ľudský dohľad, hranice systému a riadenie zmien nie sú dodatkom k dokumentácii. Sú súčasťou návrhu systému. Ak ich nenavrhneš včas, neskôr nepôjde o doplnenie dokumentácie, ale o zásah do architektúry systému.
Prehľad termínov pre high-risk AI systémy podľa EU AI Act
| Dátum | Význam | Stav k 26. 6. 2026 |
|---|---|---|
| 2. 8. 2026 | pôvodný aplikačný termín pre high-risk AI systémy z prílohy III | pôvodný termín v nariadení; k 26. 6. 2026 právne účinný, kým odklad nenadobudne účinok zverejnením v Úradnom vestníku EÚ |
| 2. 12. 2027 | nový termín pre samostatné high-risk AI systémy z prílohy III | politicky dohodnutý odklad cez Digital Omnibus |
| 2. 8. 2028 | nový termín pre high-risk AI systémy integrované do regulovaných produktov | politicky dohodnutý odklad cez Digital Omnibus |
| priebežne | národný rámec a určenie dohľadového orgánu podľa článku 70 | v príprave |
Pred rozhodnutím o posúdení zhody si vždy over aktuálne právne účinné znenie v primárnom zdroji, najmä v EUR-Lex a v Úradnom vestníku EÚ. Pri AI Act nestačí vedieť, aký dátum sa používa v prezentáciách. Rozhoduje to, čo je právne účinné.
Pred návrhom alebo úpravou agentického AI systému v poisťovni si polož tieto otázky:
Kontrolné otázky pre návrh agentického AI systému v poisťovni
| Otázka | Prečo je dôležitá |
|---|---|
| Určuje systém riziko alebo cenu pre konkrétnu fyzickú osobu? | Ak áno, pri životnom a zdravotnom poistení plánuj systém ako high-risk podľa prílohy III. |
| Vieš spätne zrekonštruovať cestu agenta od vstupu po výstup? | Pri agentovi nestačí poznať výsledok. Potrebuješ vedieť, aké kroky, nástroje a zásahy k nemu viedli. |
| Má človek reálny čas, informácie a právomoc zmeniť výstup systému? | Bez toho je ľudský dohľad len formálny. |
| Máš v technickej dokumentácii vopred popísané plánované typy zmien? | Bez toho môže aj bežná úprava modelu, promptu alebo nástroja vyzerať ako podstatná zmena. |
| Vieš, ktoré zmeny sú ešte vnútri change envelope a ktoré ho už prekračujú? | Toto rozhoduje o tom, či ide o riadenú zmenu alebo o nový cyklus posúdenia zhody. |


EU AI Act delí AI systémy do štyroch kategórií podľa rizika: neprijateľné (zakázané praktiky podľa článku 5), vysoké (príloha III a regulované produkty — plný režim povinností), obmedzené (transparentnosť podľa článku 50) a minimálne (bez osobitných povinností). Agentické systémy v poisťovníctve, ktoré hodnotia riziko alebo tvoria cenu, spadajú do vysokého rizika.
EU AI Act je nariadenie, takže na Slovensku platí priamo a vzťahuje sa na poskytovateľov aj prevádzkovateľov AI systémov na trhu EÚ. Pre poisťovne sú kľúčové systémy na hodnotenie rizika a tvorbu ceny v životnom a zdravotnom poistení — tie sú vysoko rizikové a podliehajú plnému režimu povinností.
AI Act je európske nariadenie, ktoré platí aj na Slovensku, takže firmy aj verejný sektor sa mu postupne prispôsobujú. Ako sa AI Act uplatní na Slovensku, ešte dolaďuje národná legislatíva vrátane presného určenia centrálneho dozorného orgánu. Preto je zatiaľ presnejšie hovoriť o prebiehajúcej implementácii než o definitívne pomenovanom orgáne.
Ak systém určuje riziko alebo cenu pre konkrétneho človeka v životnom alebo zdravotnom poistení, plánuj ho ako high-risk podľa prílohy III, bodu 5(c). Pri underwritingu a pricingu systém typicky pracuje s údajmi o osobe alebo s odvodenými znakmi, preto je argument o profilovaní veľmi silný. Výnimku z článku 6(3) by poisťovňa nemala brať ako základ architektúry.
Pri agentovi nestačí uložiť iba vstup a výsledok. Potrebuješ vedieť spätne zrekonštruovať cestu rozhodnutia (audit trail): aké nástroje systém volal, kde sa rozhodovanie vetvilo, aký bol výstup, v akom kontexte konal a kde zasiahol človek. Nejde o ukladanie skrytého uvažovania modelu, ale o prevádzkovú stopu, ktorá umožní audit, monitoring a dohľad nad používaním systému.
Ľudský dohľad nestačí vyriešiť podpisom na konci procesu. Človek musí mať reálny čas, informácie a právomoc rozhodnutie zmeniť. AI Act túto povinnosť rozdeľuje medzi dve roly: poskytovateľ musí systém navrhnúť tak, aby bol kontrolovateľný, a prevádzkovateľ musí dohľad zveriť osobám s potrebnou kompetenciou, autoritou a podporou.
Hranice systému neurčuje počet repozitárov, kontajnerov ani mikroslužieb. Rozhodujúca je funkcia, ktorú systém ako celok plní. Ak viac komponentov spoločne vedie k jednému rozhodnutiu o človeku, napríklad k určeniu ceny alebo rizika, treba ich posudzovať ako jeden systém. Tento smer výkladu potvrdzujú aj draft guidelines Komisie k článku 6, hoci pri formálnom posúdení treba sledovať ich finálne znenie.
Nie každá úprava agenta je podstatnou zmenou. Rozhoduje najmä to, či s ňou počítalo pôvodné posúdenie zhody, či je popísaná v technickej dokumentácii a či zostáva v určených hraniciach.
Pri agentickom systéme môže ísť aj o zdanlivo technickú úpravu: výmenu modelu, zmenu systémového promptu, doplnenie RAG-korpusu, nový nástroj alebo zmenu konfigurácie. Ak takáto úprava nemení zamýšľaný účel ani rizikový profil systému a bola vopred predvídaná, môže zostať vnútri change envelope.
Ak však zmena pridáva nový typ high-risk rozhodnutia, mení účel systému alebo ju pôvodné posúdenie zhody vôbec nepredvídalo, treba posúdiť, či už nejde o podstatnú zmenu.
AI Act má tri sankčné pásma (článok 99): za zakázané praktiky (článok 5) až 35 mil. € alebo 7 % celosvetového obratu skupiny; za porušenie povinností pri high-risk systémoch (poskytovateľ podľa článku 16, prevádzkovateľ podľa článku 26) a transparentnosti až 15 mil. € alebo 3 %; za nesprávne informácie úradom až 7,5 mil. € alebo 1 %. Pre poisťovňu s high-risk systémom je relevantné pásmo 15 mil. € / 3 %, nie 7 % (to platí len pre zakázané praktiky). Pri firmách sa uplatní vyššia z hodnôt, pri MSP nižšia.
Pri high-risk AI systémoch z prílohy III treba sledovať nielen pôvodný termín v AI Act, ale aj zmeny pripravované cez Digital Omnibus. Pôvodne sa počítalo s dátumom 2. august 2026. V roku 2026 je však politicky dohodnutý odklad: pre samostatné high-risk AI systémy na 2. december 2027 a pre high-risk AI systémy integrované do regulovaných produktov na 2. august 2028. Pred rozhodnutím o posúdení zhody si vždy over právne účinné znenie v EUR-Lex a v Úradnom vestníku EÚ.
Oboje, na rôznych miestach. Poskytovateľ (provider) má podľa článku 14 navrhnúť systém tak, aby bol účinne dozorovateľný. Prevádzkovateľ (deployer) má podľa článku 26(2) zveriť dohľad osobám s kompetenciou, autoritou a podporou. Ak systém vyvíjaš aj prevádzkuješ sám, dopadajú na teba obe roly.
Áno, ale na inej úrovni. Model, na ktorom agent stojí, môže podliehať pravidlám pre general-purpose AI modely, teda GPAI modely, podľa kapitoly V AI Act. Agentický systém, ktorý okolo modelu postavíš, sa posudzuje samostatne ako AI systém. V poisťovni môže byť high-risk nie preto, že používa konkrétny model, ale preto, akú funkciu plní a aký účinok má na konkrétneho človeka.
Pri agentických AI systémoch v poisťovni sa súlad nezačína pri dokumentácii. Začína sa v architektúre.
Ak systém určuje riziko alebo cenu pre konkrétneho človeka, musíš od začiatku počítať s high-risk režimom. To v praxi znamená mať riadenie AI (AI governance) navrhnuté od začiatku: logovanie celej cesty, účinný ľudský dohľad, jasné hranice systému a riadenie zmien tak, aby sa dali obhájiť aj neskôr.
Pri návrhu máš ešte možnosť urobiť tieto rozhodnutia správne. Keď systém beží v produkcii, každá dodatočná oprava je drahšia: nezasahuješ už len do dokumentácie, ale do samotného toku rozhodovania.
V msg life Slovakia preto vnímame reguláciu ako vstup do návrhu poistného systému, nie ako prílohu na konci projektu. Pri agentickej AI to nie je právna formalita. Je to inžinierska úloha.
Zdroje:
Tento článok má informačný charakter a nepredstavuje právne poradenstvo. Termíny, výklady aj usmernenia sa môžu meniť. Pred rozhodnutím o posúdení zhody si vždy over aktuálne znenie EU AI Act v primárnom zdroji, najmä v EUR-Lex a v Úradnom vestníku EÚ, a konzultuj právne oddelenie.
V msg life Slovakia pôsobím ako softvérový inžinier s praxou pri vývoji poistných systémov. Venujem sa návrhu a súladu agentických AI systémov v poisťovníctve a píšem o tom, ako sa regulačné požiadavky EU AI Act premietajú do reálnej architektúry. Som autorom video série S Michalom o AI na YouTube kanáli msg life Slovakia, v rámci ktorej sa zameriavam na viaceré aspekty agentického programovania.
Pozri sa, na čom spoločne pracujeme, kto sú ľudia za naším kódom a ako sme rástli. Zistíš, ako vyzerá naša práca zblízka a čo nás spája aj mimo kancelárie.