Seit DORA im Januar 2025 gilt, reicht es nicht mehr, gute Software zu liefern – Cybersecurity muss von Anfang an nachgewiesen werden. Bei msg life Slovakia, wo wir Lebensversicherungssoftware für namhafte europäische Versicherungsunternehmen entwickeln, ist das Alltag. Für viele Unternehmen in der Lieferkette regulierter Branchen jedoch noch nicht.
Laut BSI Lagebericht 2025 treffen 80 Prozent der dokumentierten Ransomware-Angriffe kleine und mittlere Unternehmen (KMU). Ob Büro-PC, Homeoffice-Laptop oder Smartphone auf Reisen: digitale Geräte sind die Hauptangriffspunkte für Cyberkriminelle. Die Einstiegswege sind bekannt: Phishing, schwache Passwörter, ungepatchte Systeme. Die größte Lücke liegt aber woanders – in falschen Annahmen darüber, wie gut man geschützt ist.
Viele Unternehmen investieren in Sicherheitsmaßnahmen und glauben dennoch, ausreichend geschützt zu sein. Die Lücke zwischen wahrgenommenem und tatsächlichem Schutz entsteht oft nicht durch mangelndes Budget, sondern durch falsche Annahmen. Fünf Missverständnisse, die wir in der Praxis immer wieder sehen.
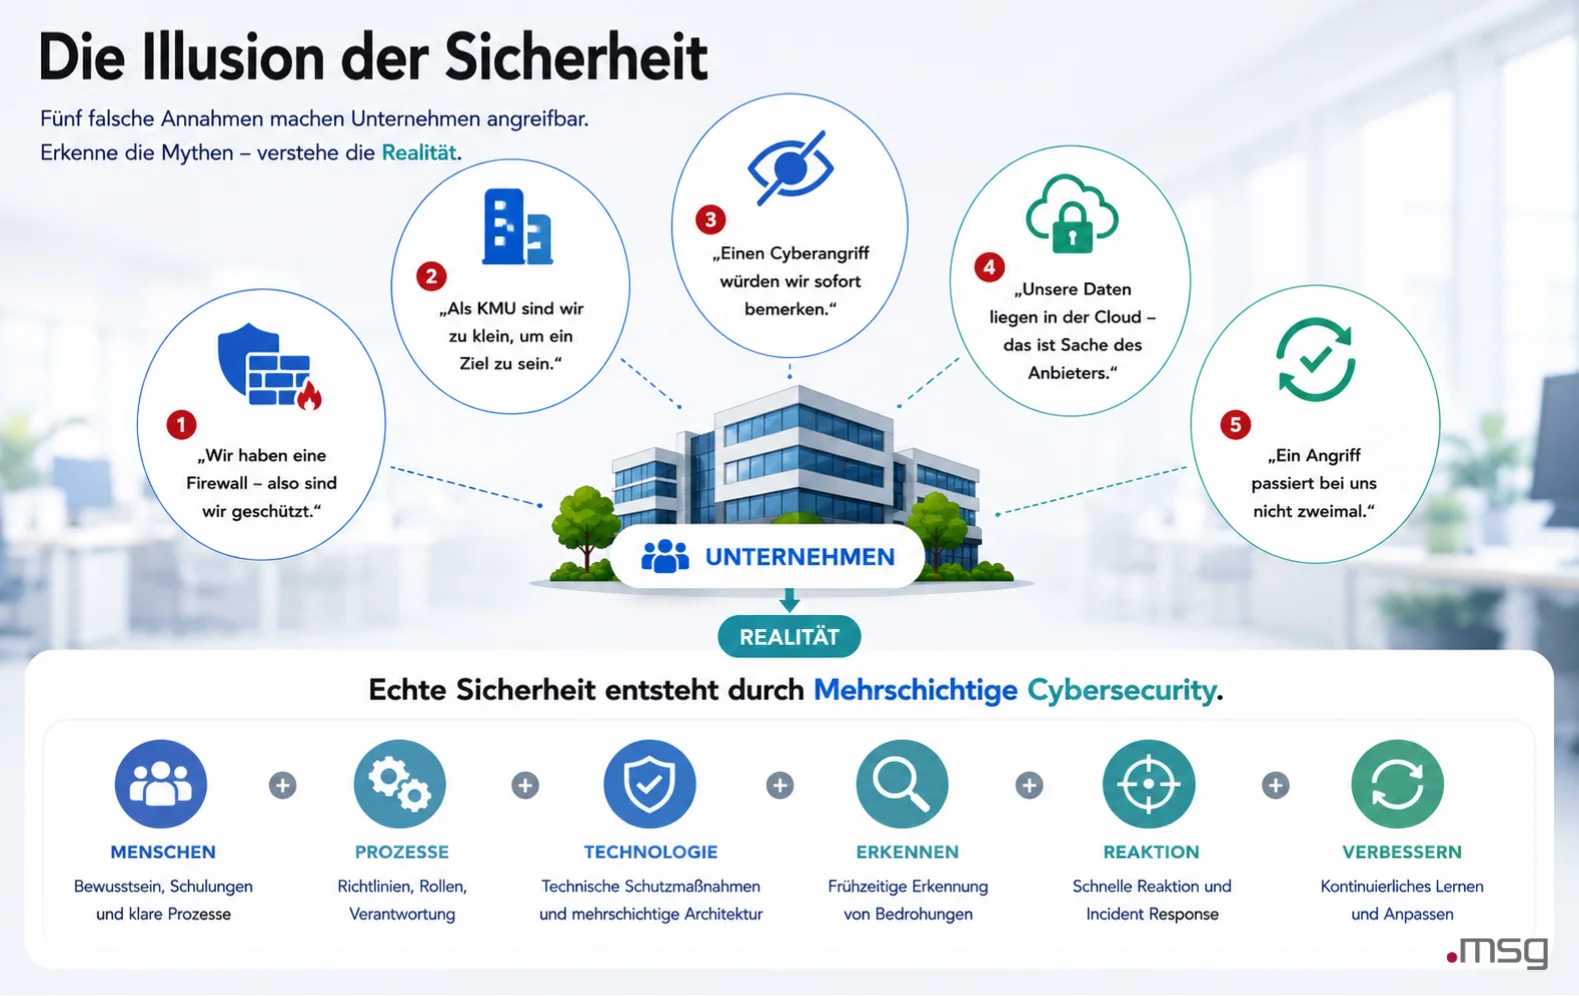
Eine Firewall ist ein notwendiger Bestandteil jeder Sicherheitsarchitektur, aber kein Allheilmittel. Sie überwacht den Netzwerkverkehr und blockiert bekannte Bedrohungen – sie kann jedoch nicht verhindern, dass ein Mitarbeitender auf einen Phishing-Link klickt oder Zugangsdaten preisgibt. Laut ENISA Threat Landscape Report 2025 war Phishing in rund 60 Prozent aller beobachteten Fälle der primäre Einstiegsvektor. Kein technisches System schützt gegen einen Angriff, der den Menschen als Schwachstelle nutzt – nicht die Firewall.
Wirksamer Schutz kombiniert Technik mit Schulungen und klaren Meldeprozessen.
Diese Annahme ist verbreitet – und in vielen Fällen falsch. NIS2 verpflichtet nicht nur Großunternehmen in kritischen Sektoren direkt, sondern greift auch indirekt: Wer als Zulieferer oder Dienstleister für eine NIS2-pflichtige Organisation tätig ist, muss nachweislich Mindeststandards erfüllen. Supply-Chain-Sicherheit ist ein expliziter Bestandteil der Richtlinie.
Ein typisches Beispiel aus der Praxis: Ein IT-Dienstleister, der Softwarelösungen für Versicherungsunternehmen entwickelt oder betreibt, ist Teil der digitalen Lieferkette eines regulierten Unternehmens. Der Versicherer selbst fällt unter NIS2 und ist verpflichtet, sicherzustellen, dass seine Dienstleister angemessene Sicherheitsstandards einhalten. Wer diese Anforderungen nicht erfüllt, riskiert den Verlust von Aufträgen, noch bevor eine Behörde aktiv wird.
In Deutschland ist das NIS-2-Umsetzungsgesetz seit 6. Dezember 2025 in Kraft – ohne Übergangsfrist. Wer die eigene NIS2-Betroffenheit noch nicht geprüft hat, sollte das nachholen, bevor es ein Auftraggeber oder eine Behörde tut.
Das Gegenteil ist die Regel. Angreifer sind darauf ausgerichtet, möglichst lange unentdeckt zu bleiben. Sie kartieren das Netzwerk, eskalieren Berechtigungen und exfiltrieren Daten – oft über Wochen, bevor der eigentliche Angriff sichtbar wird. Laut IBM Cost of a Data Breach Report 2025 vergingen im Durchschnitt 158 Tage, bis ein Sicherheitsvorfall erkannt wurde – und weitere 83 Tage bis zur vollständigen Eindämmung (241 Tage insgesamt, der niedrigste Wert seit neun Jahren). Ransomware verschlüsselt die Daten erst am Ende dieses Prozesses.
Für Versicherungsunternehmen ist das besonders heikel. Wer Kundendaten, Policen oder Schadendaten verarbeitet, hat nach DSGVO Art. 33 nur 72 Stunden Zeit, einen erkannten Vorfall zu melden. Je länger ein Angriff unentdeckt bleibt, desto größer ist das Zeitfenster, in dem bereits Daten abgeflossen sein können, und desto schwieriger wird es, die Meldepflicht fristgerecht zu erfüllen. Hinzu kommt: Ein Betriebsausfall in einem Kernsystem wie der Schadenabwicklung löst nicht nur interne Kosten aus, sondern verletzt direkt SLA-Verpflichtungen gegenüber Versicherungsnehmern.
Laut NBÚ Jahresbericht 2024 stieg die Zahl der gemeldeten Vorfälle im slowakischen Gesundheitswesen von 26 auf 61. Ein Sektor, der wie das Versicherungswesen hochsensible personenbezogene Daten verarbeitet und dessen Digitalisierung schneller voranschreitet als seine Erkennungsfähigkeiten mitwachsen.
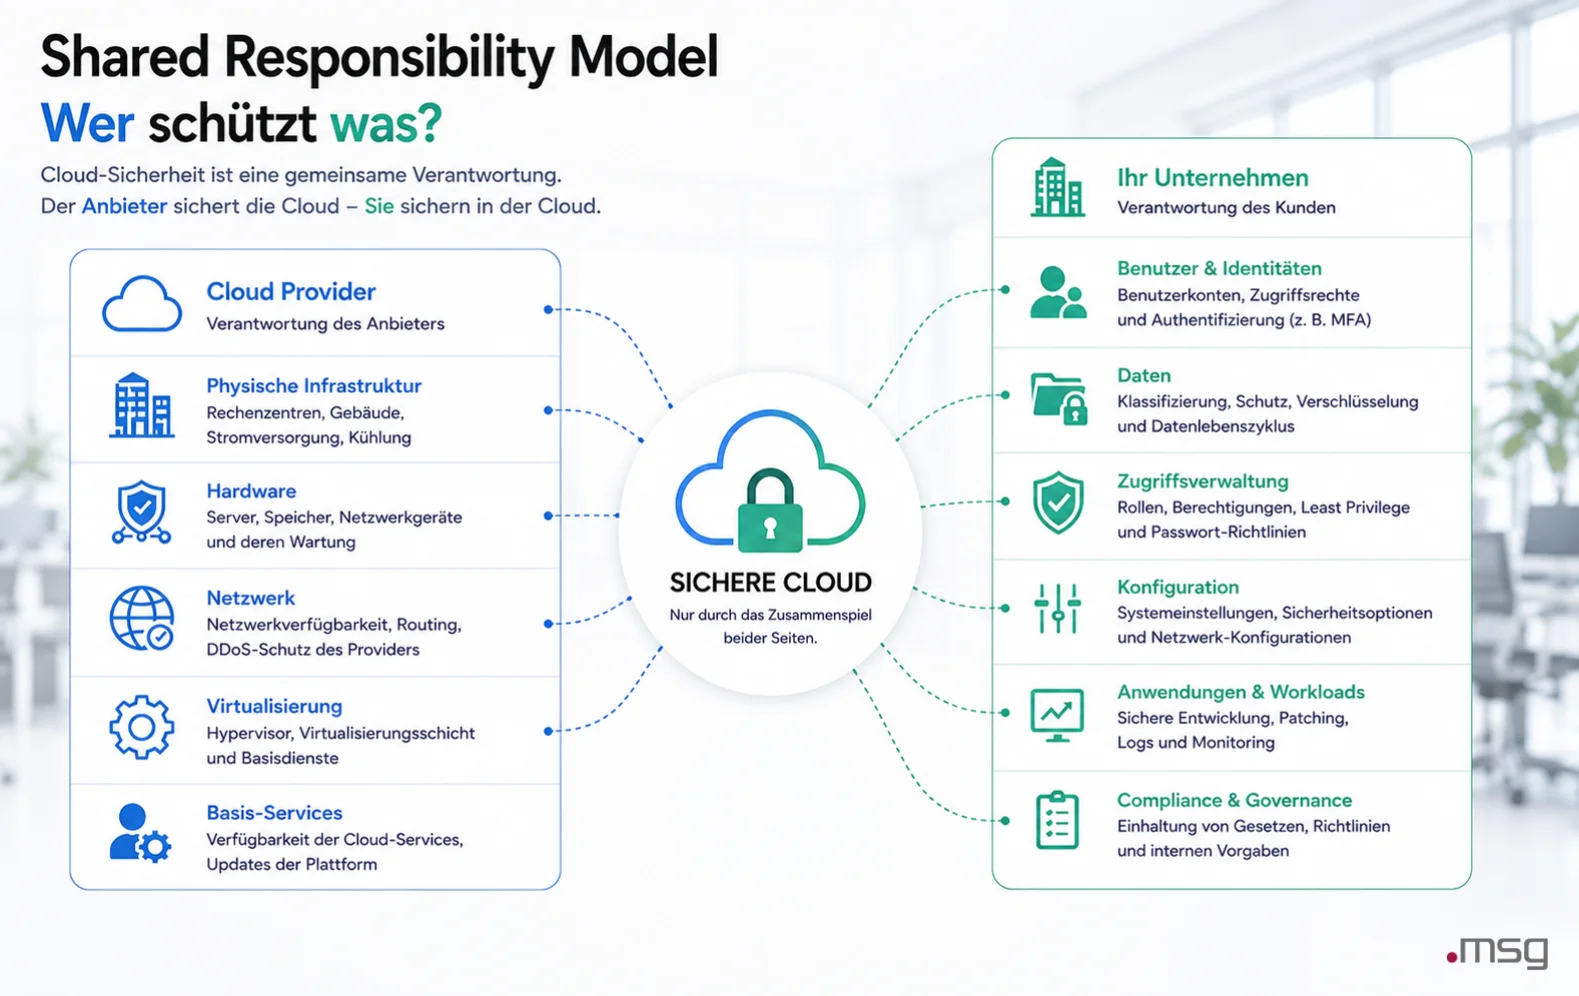
Cloud-Anbieter übernehmen Verantwortung für die Sicherheit ihrer Infrastruktur: physische Rechenzentren, Netzwerkverfügbarkeit, Basishärtung. Was innerhalb dieser Infrastruktur passiert – Zugriffsrechte, Datenverschlüsselung, Konfiguration, Nutzerkonten – liegt in der Verantwortung des Kunden. Dieses Prinzip heißt Shared Responsibility Model und ist in den Nutzungsbedingungen aller großen Cloud-Anbieter explizit verankert.
Fehlkonfigurierte Cloud-Umgebungen gehören laut BSI Lagebericht 2025 zu den häufigsten Ursachen für Datenlecks. Der Cloud-Anbieter haftet nicht für einen S3-Bucket, den ein Unternehmen versehentlich öffentlich zugänglich gemacht hat.
Kompromittierte Systeme werden auf kriminellen Marktplätzen gehandelt. Zugangsdaten, Netzwerkpläne und erbeutete Informationen landen nach einem erfolgreichen Angriff häufig im Darknet und werden von anderen Gruppen weitergenutzt. Ein Unternehmen, das einmal Opfer wurde, ist nicht weniger attraktiv als vorher. Im Gegenteil: Ein bekannt kompromittiertes System signalisiert, dass die Abwehr überwindbar war.
Laut BSI Lagebericht 2025 wurden im Berichtszeitraum 950 Ransomware-Angriffe dokumentiert, davon 80 Prozent gegen KMU. Das Bundeskriminalamt weist darauf hin, dass die Dunkelziffer erheblich höher liegt – viele Angriffe werden nicht gemeldet, weil betroffene Unternehmen Reputationsschäden fürchten. Wer einen Angriff übersteht, ohne die Einstiegspunkte zu schließen und Credentials zu rotieren, bereitet den nächsten vor.
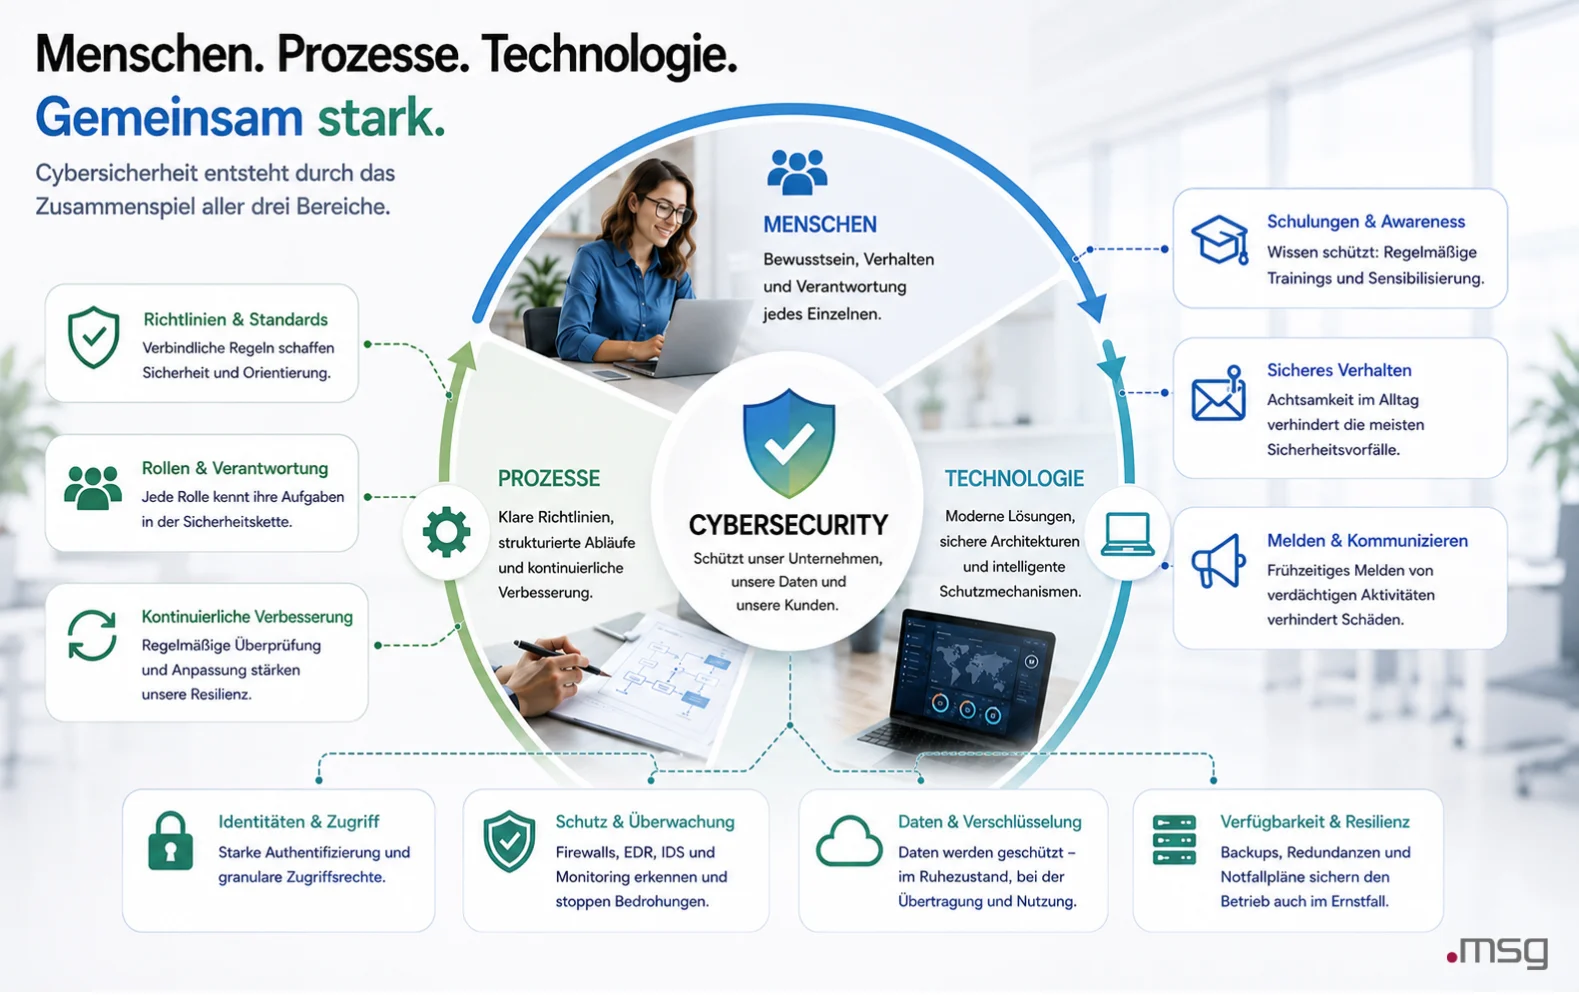
Cybersicherheit (auch: Cybersecurity oder IT-Sicherheit) bezeichnet den Schutz von Computersystemen, Netzwerken, Programmen und Daten vor unbefugtem Zugriff, Cyberangriffen und Datenverlust. Für Unternehmen jeder Größe umfasst sie technische, organisatorische und personelle Maßnahmen, um digitale Infrastrukturen zuverlässig zu schützen. Wirksamer Schutz entsteht aus dem Zusammenspiel aller drei Ebenen.
Die Bedrohungslandschaft wächst dabei schneller als die Schutzmaßnahmen vieler Organisationen: Angriffe werden ausgefeilter, automatisierter und gezielter. Damit Cybersicherheit wirksam ist, muss sie drei Bereiche gleichzeitig abdecken:
Die Begriffe werden oft synonym verwendet, meinen aber nicht dasselbe. Cybersicherheit konzentriert sich auf den Schutz digitaler Systeme, Netzwerke und Anwendungen vor Angriffen. Informationssicherheit ist weiter gefasst: Sie schützt Informationen unabhängig davon, ob sie digital, physisch oder mündlich vorliegen.
Kurz gesagt: Cybersicherheit ist ein Teilbereich der Informationssicherheit. Unternehmen brauchen beide Perspektiven, weil technische Schutzmaßnahmen allein Informationsrisiken nicht vollständig abdecken.
Cyberangriffe nehmen europaweit zu, sowohl in Häufigkeit als auch in ihrer Komplexität. Der ENISA Threat Landscape Report 2025 analysiert knapp 4.900 Sicherheitsvorfälle aus dem Zeitraum Juli 2024 bis Juni 2025. DDoS-Angriffe dominieren die Vorfallsstatistik mit 81,4 Prozent, während Ransomware aufgrund ihrer finanziellen Folgen besonders relevant bleibt. Am stärksten betroffen ist der öffentliche Sektor mit 38,2 Prozent aller Vorfälle, gefolgt von Transportsektor (7,5 Prozent) und digitaler Infrastruktur sowie digitalen Diensten (4,8 Prozent).
Das BSI kommt in seinem Lagebericht 2025 zu einer klaren Einschätzung: Die IT-Sicherheitslage bleibt angespannt. Täglich werden durchschnittlich 119 neue Sicherheitslücken bekannt – ein Anstieg von 24 Prozent gegenüber dem Vorjahr. Im selben Zeitraum wurden zahlreiche Ransomware-Vorfälle dokumentiert, von denen besonders häufig kleine und mittlere Unternehmen betroffen waren.
Auch in Österreich zeigt sich eine anhaltend hohe Bedrohungslage. Laut dem Bericht Cybersicherheit für das Jahr 2024 des Bundesministeriums für Inneres waren Ransomware (33,9 Prozent), Phishing (29,7 Prozent) und CEO-Fraud (12,7 Prozent) die häufigsten Angriffsarten.
2024 brachte zudem eine Zunahme geopolitisch motivierter Angriffe: Im Zuge länger andauernder Kampagnen gegen österreichische Ziele kamen DDoS-Angriffe zum Einsatz, auch im Zusammenhang mit dem Ukraine-Krieg. Besonders im Fokus der Angreifer stehen dabei häufig KMU, die aufgrund begrenzter Ressourcen oft unzureichend auf Cyberangriffe vorbereitet sind.
Laut dem Jahresbericht der Nationalen Sicherheitsbehörde der Slowakischen Republik (NBÚ) für 2024 war die öffentliche Verwaltung mit 703 gemeldeten Vorfällen am stärksten betroffen. Im Gesundheitswesen stieg die Zahl der Vorfälle von 26 auf 61. Als aktivste Bedrohungsgruppen wurden LockBit und RANSOMHUB identifiziert. Zusätzlich führten hacktivistische Gruppen wie NoName057(16) DDoS-Angriffe gegen slowakische Ziele im Kontext des Ukraine-Kriegs durch.
Der Finanz- und Versicherungssektor ist zwar in den NBÚ-Zahlen nicht als meistbetroffene Branche ausgewiesen, gehört aber aufgrund sensibler Finanz- und Gesundheitsdaten sowie regulatorischer Anforderungen zu den besonders sensiblen Zielbereichen. Versicherungsunternehmen verwalten neben Finanzdaten häufig auch Gesundheitsdaten ihrer Versicherungsnehmer – eine Kombination, die Cybervorfälle in diesem Bereich besonders kritisch macht.
Zusätzliche internationale Berichte deuten ebenfalls auf einen anhaltenden Anstieg der Angriffsaktivität hin. Laut Check Point Cyber Security Report 2026 stieg die Zahl der wöchentlichen Angriffsversuche pro Organisation in Europa im Jahr 2025 um 20 Prozent gegenüber dem Vorjahr. Global verzeichnete der Report für 2025 durchschnittlich 1.968 Angriffsversuche pro Woche und Organisation, ein Plus von 70 Prozent seit 2023.
BSI, ENISA und NBÚ beleuchten die Bedrohungslage aus unterschiedlichen Perspektiven, und ihre Unterschiede sind aufschlussreicher als ihre Gemeinsamkeiten.
Das BSI schaut auf Deutschland und sieht vor allem eine technische Lücke: Schwachstellen in Systemen werden zu langsam geschlossen, Angriffsflächen unnötig groß gehalten. Die Empfehlung ist konsequentes Patch-Management und Angriffsflächenreduktion.
Das ENISA betrachtet die gesamte EU und sieht ein anderes Muster: Der Großteil der gemeldeten Vorfälle (81,4 Prozent) sind DDoS-Angriffe durch hacktivistische Gruppen mit geopolitischen Motiven. Also Angriffe, die politisch getrieben sind und wenig mit der Sicherheitsreife eines Unternehmens zu tun haben.
Der NBÚ-Bericht legt nahe, dass in einzelnen Sektoren die Digitalisierung schneller voranschreitet als der Ausbau von Sicherheitsmaßnahmen. Der starke Anstieg im Gesundheitswesen deutet auf einen Sektor hin, der die Digitalisierung schneller vorantreibt als seine Sicherheitsmaßnahmen mitwachsen.
| Quelle | Kernaussage | Empfehlung für Unternehmen |
|---|---|---|
| BSI Lagebericht 2025 | 119 neue Sicherheitslücken täglich, Exploitation-Angriffe +38 % | Konsequentes Patch-Management, Angriffsoberfläche reduzieren |
| ENISA Threat Landscape 2025 | 81,4 % aller Vorfälle sind DDoS – oft geopolitisch motiviert | Resilienz gegen externe Störungen aufbauen |
| NBÚ Jahresbericht 2024 | Gesundheitswesen: Vorfälle von 26 auf 61 gestiegen | Sicherheitsmaßnahmen mit Digitalisierung mitentwickeln |
Was bedeutet das konkret? Wer in Mitteleuropa operiert, besonders in regulierten Sektoren wie Versicherung, Gesundheitswesen oder öffentlicher Verwaltung – muss gleichzeitig drei Ebenen adressieren: technische Hygiene (BSI-Perspektive), Resilienz gegen externe geopolitische Störungen (ENISA-Perspektive) und organisatorische Grundlagen, die oft hinter dem technischen Ausbau zurückbleiben (NBÚ-Perspektive). Kein einzelner Report gibt das vollständige Bild.
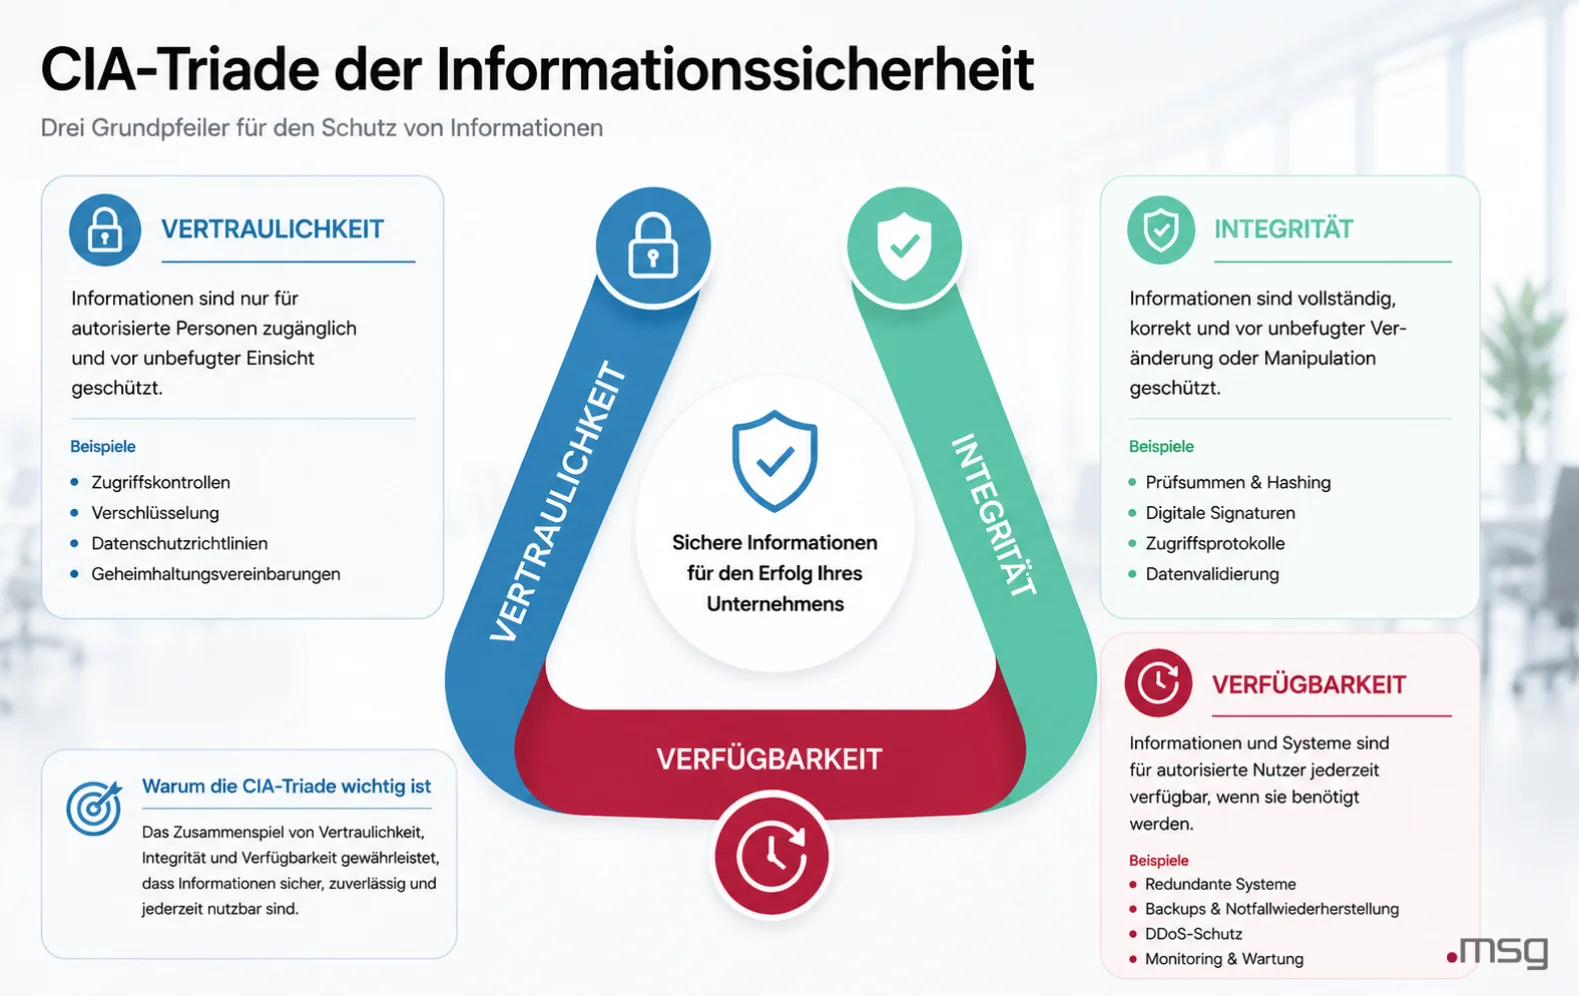
Jede wirksame Sicherheitsstrategie baut auf drei Grundprinzipien auf, die unter dem Akronym CIA zusammengefasst werden.
| Schutzziel | Bedeutung | Typische Maßnahmen | ||||||||||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| Vertraulichkeit | ||||||||||||||||||||||||||||||||||||||||
| Verschlüsselung, Zugriffskontrollen, |
sichere Authentifizierung | Integrität | ||||||||||||||||||||||||||||||||||||||
| Digitale Signaturen, Prüfsummen, |
Versionskontrolle | Verfügbarkeit | ||||||||||||||||||||||||||||||||||||||
| Backups, Redundanzen, Notfallpläne |
Diese drei Prinzipien helfen Unternehmen, Sicherheitsmaßnahmen gezielter zu priorisieren. Denn nicht jede Maßnahme schützt alle drei Dimensionen in gleichem Maß.
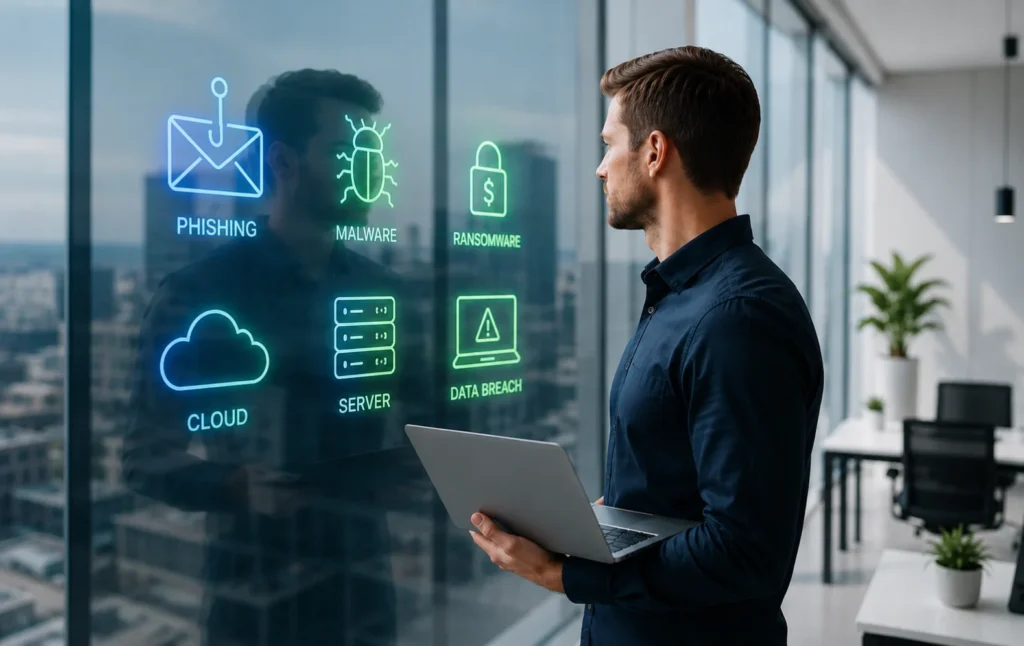
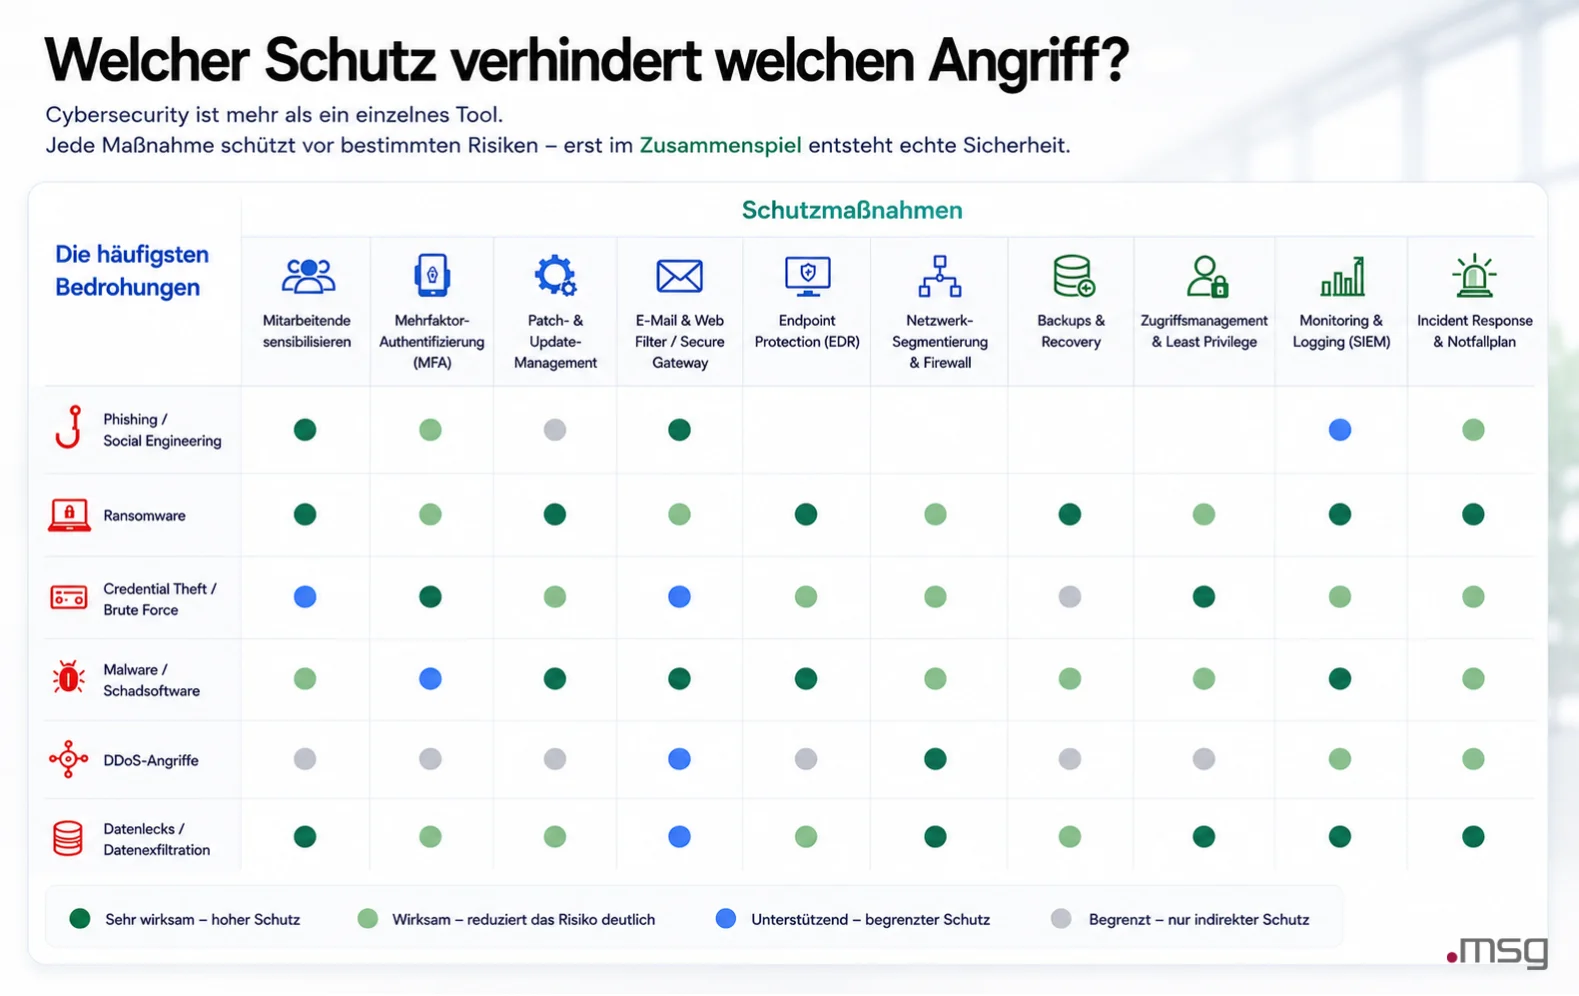
Das Wissen über konkrete Angriffsformen ist der erste Schritt zur Prävention. Laut ENISA Threat Landscape Report 2025, der knapp 4.900 Sicherheitsvorfälle in der EU analysiert, dominieren DDoS-Angriffe mit 81,4 Prozent aller gemeldeten Vorfälle das Bild, auch wenn ihr operativer Schaden meist begrenzt bleibt. Ransomware ist zwar seltener, gilt aber nach wie vor als die finanziell folgenreichste Bedrohung.
Social Engineering ist der Oberbegriff für Angriffe, bei denen nicht Technik, sondern der Mensch selbst das Ziel ist. Angreifer nutzen psychologische Manipulationstechniken wie Vertrauen, Zeitdruck, Autorität oder Hilfsbereitschaft, um Mitarbeitende dazu zu bringen, vertrauliche Informationen preiszugeben, Zahlungen freizugeben oder Schadsoftware zu installieren. Die Angriffe erfolgen über viele Kanäle: Telefon (Vishing), gefälschte physische Szenarien (Pretexting) oder direkte Manipulation im persönlichen Kontakt. Nicht alle Bedrohungen kommen dabei von außen: Insider Threats – ob durch Fahrlässigkeit oder böswillige Absicht – gehören laut ENISA zu den am schwierigsten zu erkennenden Risiken, gerade in Branchen mit privilegiertem Zugriff auf sensible Daten. Technische Gegenmaßnahmen umfassen rollenbasierte Zugriffskontrollen, Protokollierung privilegierter Aktivitäten und das Vier-Augen-Prinzip bei kritischen Transaktionen.
Phishing ist die verbreitetste Form des Social Engineerings. Laut ENISA Threat Landscape 2025 war Phishing mit rund 60 Prozent der beobachteten Initialzugriffe der häufigste Einstiegsvektor. Bei Phishing geben sich Angreifer per E-Mail als vertrauenswürdige Personen oder Institutionen aus, um Zugangsdaten zu stehlen, Zahlungen zu veranlassen oder Empfänger dazu zu bringen, schädliche Anhänge zu öffnen. Varianten wie Spear-Phishing (gezielt auf bestimmte Personen) oder Whaling (gerichtet an Führungskräfte) erhöhen die Trefferquote erheblich.
Mit KI-generierten, personalisierten Nachrichten wird die Erkennbarkeit zunehmend schwieriger, da klassische Merkmale wie schlechte Grammatik oder unpersönliche Anrede wegfallen – worauf es beim Phishing-Mails erkennen heute wirklich ankommt, ist der Kontext. Nach Angaben von ENISA nutzten bis Anfang 2025 bereits über 80 Prozent der beobachteten Social-Engineering-Kampagnen weltweit KI-Unterstützung.
Auf den ersten Blick wirkt Malware oft wie ein vertrauenswürdiges Programm, eine harmlose Datei oder ein unauffälliger E-Mail-Anhang. Nach der Ausführung kann sie Daten ausspähen, Systeme kompromittieren oder sich im gesamten Netzwerk ausbreiten. Bekannte Formen sind Trojaner, Würmer und Spyware. In Unternehmen gelangt Malware häufig über Phishing, infizierte Anhänge oder ungepatchte Schwachstellen in die IT-Umgebung.
Eine besonders gefährliche Form von Malware, die nach dem Prinzip der Erpressung funktioniert: Der Angreifer verschlüsselt Dateien oder droht, diese zu veröffentlichen, bis ein Lösegeld bezahlt wird. Laut BSI Lagebericht 2025 wurden im Berichtszeitraum 950 Ransomware-Angriffe dokumentiert, davon 80 Prozent gegen kleine und mittlere Unternehmen. Das Bundeskriminalamt weist jedoch darauf hin, dass die Dunkelziffer erheblich höher liegt.
Mehrere infizierte Systeme überfluten einen Server oder Dienst mit Anfragen, bis er zusammenbricht. DDoS-Angriffe sind laut ENISA die häufigste Angriffsform in der EU – angetrieben vor allem durch hacktivistische Gruppen mit geopolitischen Motiven. Ihr operativer Schaden bleibt meist begrenzt, sie können jedoch kritische Dienste stunden- oder tagelang lahmlegen. Besonders E-Commerce-Unternehmen und öffentliche Einrichtungen sind häufig betroffen.
Infizierte Computer, die von einem Angreifer ferngesteuert werden und ohne Wissen ihrer Besitzer für bösartige Aktivitäten missbraucht werden, etwa für DDoS-Angriffe oder den Massenversand von Spam.
Ein Angriff auf Webanwendungen, bei dem bösartige Skripts direkt in eine Webseite eingefügt werden, um Nutzerdaten abzugreifen oder Inhalte zu manipulieren.
Diese Angriffsformen folgen in der Praxis oft einem ähnlichen Ablauf:
Künstliche Intelligenz verändert die Bedrohungslage auf beiden Seiten – als Werkzeug der Angreifer und als Schutzinstrument der Verteidiger. Für Unternehmen bedeutet das: Die Bedrohungslage entwickelt sich schneller als je zuvor, aber auch die Möglichkeiten zur Abwehr wachsen.
KI als Angriffswaffe
Angreifer nutzen KI, um Phishing-Nachrichten überzeugend zu personalisieren, Angriffe zu automatisieren und Schwachstellen in Systemen schneller zu identifizieren. Besonders kritisch: Deepfake-Technologie ermöglicht gefälschte Audio- oder Videoanrufe, mit denen Mitarbeitende zur Freigabe sensibler Informationen gebracht werden.
Auch KI-gestützte Passwortangriffe werden zunehmend zur realen Bedrohung für Unternehmen.
KI als Verteidigungswerkzeug
Gleichzeitig sind KI-gestützte Sicherheitslösungen heute ein zentrales Werkzeug in der Verteidigung: Sie erkennen Anomalien im Netzwerkverkehr in Echtzeit, identifizieren unbekannte Malware-Muster und unterstützen Security-Teams bei der Priorisierung von Vorfällen. Laut IBM Cost of a Data Breach Report 2025 sparten Organisationen mit umfassendem KI-Einsatz in der Security durchschnittlich 1,9 Millionen US-Dollar (rund 1,65 Mio. Euro) bei Sicherheitsvorfällen gegenüber Unternehmen ohne solche Lösungen.
Für Unternehmen bedeutet das konkret: Mitarbeiterschulungen müssen KI-gestützte Angriffsmethoden einschließen, und die eigene Sicherheitsinfrastruktur sollte schrittweise auf KI-gestützte Erkennungssysteme umgestellt werden.
Cybersicherheit ist kein einheitliches Konzept, sondern umfasst verschiedene spezialisierte Bereiche, die unterschiedliche Teile der digitalen Infrastruktur schützen.
Schutz der internen und externen Netzwerkinfrastruktur vor unbefugtem Zugriff und Angriffen. Für KMU besonders relevant: Firewall-Konfiguration, Netzwerksegmentierung und die Absicherung von Homeoffice-Verbindungen per VPN.
Mit der Verlagerung von Daten und Anwendungen in die Cloud entstehen neue Angriffsflächen. Zugriffskontrollen, Verschlüsselung und klare Verantwortlichkeiten für Cloud-Umgebungen sind auch für kleinere Unternehmen unverzichtbar. Für Versicherungsunternehmen gilt das in besonderem Maß: Kernsysteme wie Policenverwaltung und Schadenabwicklung werden zunehmend cloud-basiert betrieben — mit hochsensiblen Kundendaten, die dem Shared Responsibility Model unterliegen.
Jedes Endgerät im Unternehmen, ob Laptop, Smartphone oder Tablet, ist ein potenzieller Einstiegspunkt für Angreifer. Aktueller Virenschutz, regelmäßige Updates und Geräteverwaltung sind die Grundlage. Ein Überblick über Antivirenprogramme im Vergleich hilft bei der Auswahl geeigneter Lösungen.
Sicherheitsmaßnahmen, die bei der Nutzung und Pflege von Software greifen: regelmäßige Patches, sichere Konfigurationen und die Vermeidung veralteter Anwendungen mit bekannten Schwachstellen.
Schutz sensibler Daten unabhängig vom Format, ob digital, physisch oder mündlich. Zugriffsrechte, Datensicherungsstrategien und der Umgang mit vertraulichen Dokumenten gehören hier dazu.
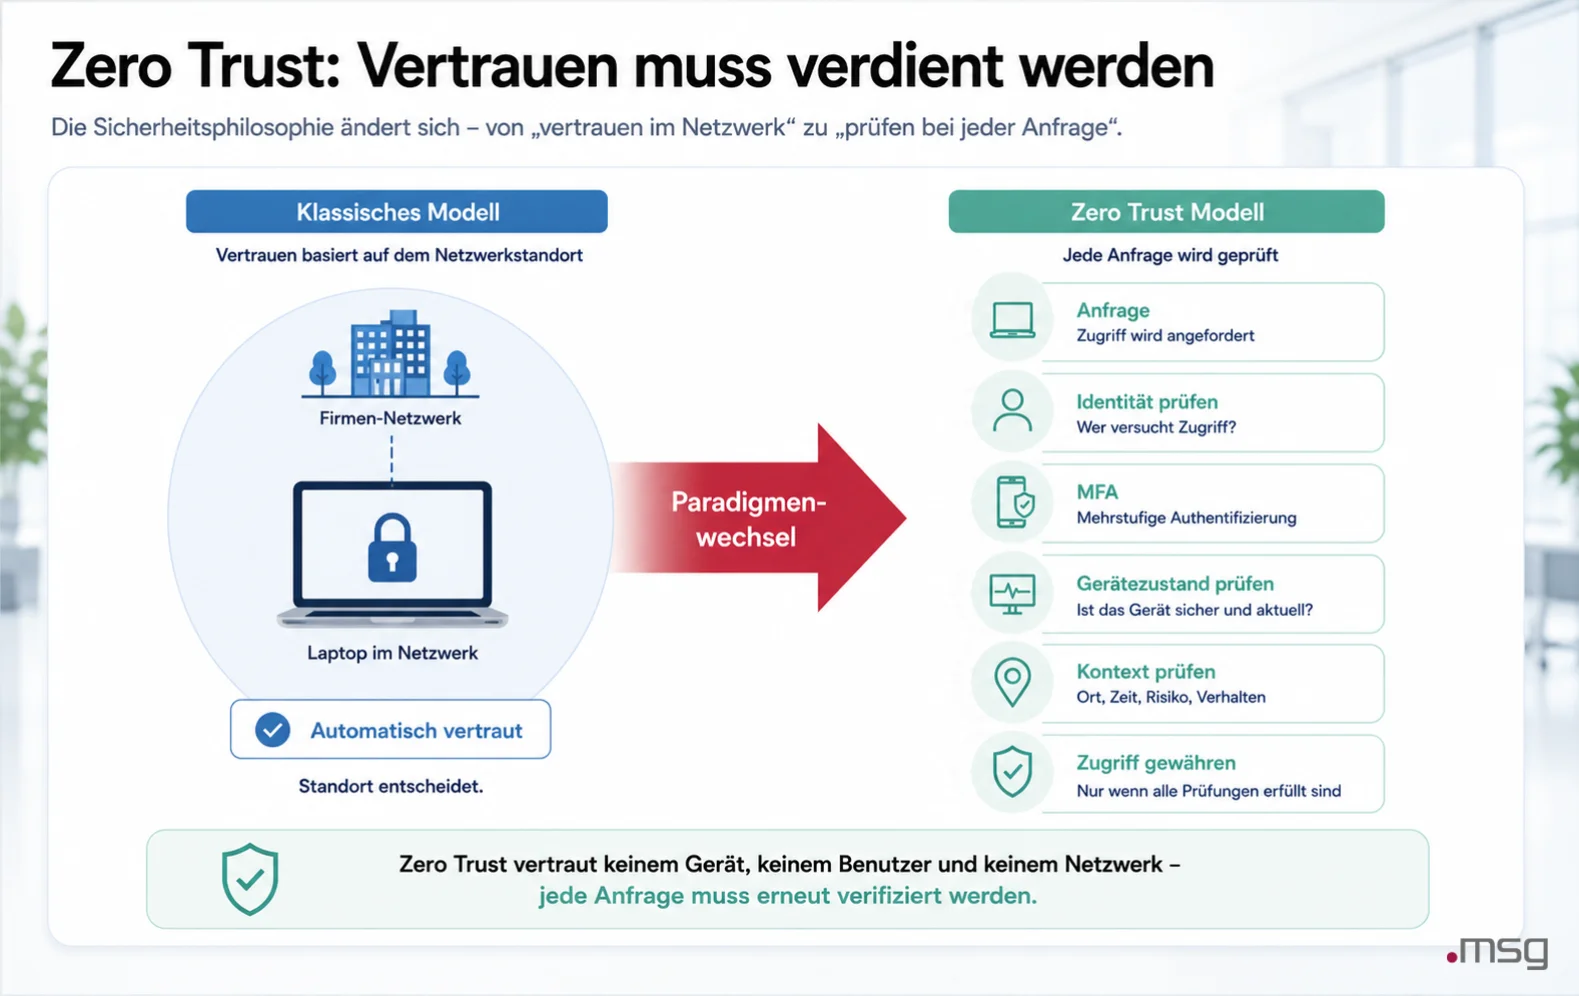
Das traditionelle Sicherheitsmodell geht davon aus, dass alles innerhalb des Unternehmensnetzwerks vertrauenswürdig ist. Zero Trust kehrt diese Annahme um: Kein Nutzer, kein Gerät und kein System erhält automatisch Vertrauen – weder von außen noch von innen.
Das Prinzip lässt sich in drei Grundregeln zusammenfassen:
Für KMU bedeutet Zero Trust in der Praxis keine komplette Infrastrukturumstellung, sondern einen Denkwechsel: Zwei-Faktor-Authentifizierung für alle Systeme, konsequente Rechtevergabe und Netzwerksegmentierung – einschließlich Mikrosegmentierung, die viele Cloud-Plattformen heute standardmäßig unterstützen – sind konkrete erste Schritte in Richtung eines Zero-Trust-Ansatzes.
Cybersicherheit geht weit über den Schutz einzelner Geräte hinaus – sie umfasst die gesamte digitale Infrastruktur, von internen Netzwerken über Cloud-Systeme bis zu Endgeräten im Homeoffice. Ohne dokumentierte Cybersicherheitsstrategie fehlt der Rahmen, an dem sich Technik, Prozesse und Schulungen orientieren.
Schutzmaßnahmen lassen sich in drei Kategorien einteilen. Keine davon reicht allein – wirksamer Schutz entsteht erst aus ihrem Zusammenspiel.
Technik schützt nur so weit, wie das Team dahinter mitspielt. Schulungen sind keine optionale Ergänzung, sondern Fundament jeder Sicherheitsstrategie:
Eine Übersicht der grundlegenden Verhaltensregeln im Netz hilft dabei, das Bewusstsein im Team zu schärfen.
Prävention ist das Ziel – aber kein Schutz ist hundertprozentig. Wer im Ernstfall keinen Plan hat, verliert wertvolle Zeit. Die ersten Stunden nach der Entdeckung eines Angriffs entscheiden oft darüber, wie groß der Schaden wird.
Ein Cyberangriff ist nicht nur ein technisches Problem – er löst rechtliche Pflichten aus:
Systemwiederherstellung ist nicht das Ende des Prozesses, sondern der Beginn der Nachbereitung:
Ein dokumentierter Disaster-Recovery-Plan und ein Business-Continuity-Konzept stellen sicher, dass der Betrieb auch bei einem schwerwiegenden Vorfall aufrechterhalten oder schnell wiederaufgenommen werden kann – gerade für Versicherer, deren Schadenabwicklung und Kundenkommunikation keinen mehrtägigen Ausfall tolerieren. Zentrale Kennzahlen dabei sind Recovery Time Objective (RTO) und Recovery Point Objective (RPO) – sie definieren, wie schnell Systeme wiederhergestellt sein müssen und wie viel Datenverlust tolerierbar ist.
Selbst eine durchdachte Sicherheitsstrategie schließt ein Restrisiko nicht aus. Cyberversicherungen sind darauf ausgerichtet, die finanziellen Folgen eines erfolgreichen Angriffs abzufedern – sie ersetzen keine Prävention, ergänzen sie aber sinnvoll.
Typische Leistungen umfassen:
Eine Cyberversicherung ist besonders sinnvoll für Unternehmen, die sensible Kundendaten verarbeiten, auf digitale Systeme für den laufenden Betrieb angewiesen sind oder unter NIS2 oder andere Compliance-Vorgaben fallen. Für Unternehmen im Versicherungs-, Gesundheits- oder Finanzsektor – also genau jene Branchen, die laut NBÚ und ENISA 2025 am stärksten von Angriffen betroffen sind – ist die Frage nicht, ob, sondern wann ein Vorfall eintritt.
Cyberversicherungen sind kein Auffangnetz für Unternehmen ohne Basisschutz. Versicherer verlangen in der Regel den Nachweis grundlegender Maßnahmen: Firewall, regelmäßige Backups, Zwei-Faktor-Authentifizierung, dokumentierte Sicherheitsrichtlinien und ein Patch-Management-Prozess. Fehlen diese, kann der Versicherungsschutz im Schadensfall verweigert werden.
Das bedeutet auch: Wer eine Cyberversicherung abschließen will, muss zuerst die Grundlagen der Cybersicherheit umgesetzt haben. Die Versicherung ist der letzte, nicht der erste Schritt.
Unternehmen in der EU sind nicht nur aus eigenem Interesse zur Cybersicherheit verpflichtet. Europäische und nationale Vorgaben definieren Mindestanforderungen an Risikomanagement, Schutzmaßnahmen und den Umgang mit Sicherheitsvorfällen. Welche Regeln im Einzelfall gelten, hängt jedoch von Branche, Unternehmensgröße und Rolle in der Lieferkette ab.
Die NIS2-Richtlinie wurde 2022 verabschiedet und verpflichtet Unternehmen und Organisationen in kritischen Sektoren zu Risikomanagement, Meldepflichten und Mindestschutzmaßnahmen. Betroffene Sektoren umfassen Energie, Transport, Gesundheitswesen, digitale Infrastruktur, Finanzwesen, öffentliche Verwaltung sowie weitere kritische und wichtige Einrichtungen.
Für Unternehmen ist dabei wichtig: NIS2 betrifft nicht nur klassische Betreiber kritischer Infrastruktur (in Deutschland als KRITIS-Betreiber eingestuft). Je nach Größe, Tätigkeit und Einbindung in Lieferketten können auch weitere Organisationen von den Anforderungen erfasst oder faktisch zu vergleichbaren Sicherheitsstandards gedrängt werden.
In der Slowakei wurde die Richtlinie durch eine Novelle des Cybersicherheitsgesetzes (Gesetz Nr. 69/2018 Slg.) umgesetzt. In Deutschland erfolgte die Umsetzung durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, das am 6. Dezember 2025 in Kraft getreten ist.
Je nach Einstufung und Schwere des Verstoßes können erhebliche Bußgelder drohen; die NIS2-Richtlinie sieht dafür teils sehr hohe Sanktionsrahmen vor.
Für Finanzunternehmen ist DORA der zentrale regulatorische Rahmen für den Umgang mit ICT-Risiken und digitaler operativer Resilienz. DORA gilt seit dem 17. Januar 2025 und ist für Versicherungsunternehmen der maßgeblichere Rahmen für ICT-Risikomanagement und digitale operative Resilienz.
DORA verpflichtet Finanzunternehmen zu:
Der letzte Punkt hat unmittelbare Folgen für die Lieferkette: Auch externe IT-Dienstleister und Softwarepartner geraten stärker in den regulatorischen Fokus, wenn sie kritische oder wichtige Funktionen eines Versicherers unterstützen. Für Versicherungsunternehmen bedeutet das: DORA-Konformität lässt sich nicht allein intern sicherstellen. Sie hängt auch davon ab, ob die eingebundenen IT-Dienstleister die relevanten Anforderungen erfüllen.
Ein zunehmend gefordertes Instrument in diesem Kontext ist die Software Bill of Materials (SBOM) – ein maschinenlesbares Verzeichnis aller Softwarekomponenten eines Produkts. SBOM ermöglicht es Versicherern und Aufsichtsbehörden, die Transparenz in der digitalen Lieferkette zu erhöhen und bekannte Schwachstellen in eingesetzten Komponenten schneller zu identifizieren.
Der Cyber Resilience Act (CRA) der EU stellt zusätzliche Anforderungen an die Sicherheit von Produkten mit digitalen Komponenten – von der Konzeption bis zum Ende des Lebenszyklus. Für Unternehmen, die Software entwickeln oder einsetzen, bedeutet das: Sicherheitsanforderungen werden künftig nicht nur im Betrieb, sondern bereits im Entwicklungsprozess regulatorisch verankert.
Die Datenschutz-Grundverordnung verpflichtet Unternehmen, personenbezogene Daten durch angemessene technische und organisatorische Maßnahmen zu schützen. Für die Cybersicherheit sind drei Artikel besonders relevant:
Sicherheitsvorfälle sind deshalb nicht nur ein technisches Problem. Sobald personenbezogene Daten betroffen sind, entstehen zusätzlich rechtliche Pflichten gegenüber Aufsichtsbehörden und unter Umständen auch gegenüber betroffenen Personen.
Der internationale Standard für Informationssicherheits-Managementsysteme (ISMS) gibt Unternehmen einen strukturierten Rahmen für Aufbau, Umsetzung und kontinuierliche Verbesserung ihrer Informationssicherheit. Eine ISO-27001-Zertifizierung signalisiert Kunden und Partnern nachweisbare Sicherheitsstandards und ist bei Ausschreibungen in regulierten Branchen zunehmend eine Voraussetzung und keine Option mehr.Für Versicherungsunternehmen hat die Zertifizierung einen zusätzlichen praktischen Nutzen: Sie erleichtert den Nachweis der DORA-Anforderungen an das ICT-Risikomanagement, da sich viele DORA-Pflichten mit den Kontrollen der ISO 27001 überschneiden.
Das Rahmenwerk des Bundesamts für Sicherheit in der Informationstechnik bietet praktische Leitlinien für den systematischen Aufbau eines Sicherheitskonzepts. Besonders relevant ist es für Unternehmen, die mit deutschen Behörden zusammenarbeiten oder in regulierten Branchen tätig sind.
International gilt das NIST Cybersecurity Framework als de facto Standard für die Strukturierung von Sicherheitsprogrammen. Seine fünf Säulen – Identify, Protect, Detect, Respond, Recover – finden sich auch in europäischen Regelwerken wieder und bieten einen praxisnahen Rahmen für Unternehmen jeder Größe.
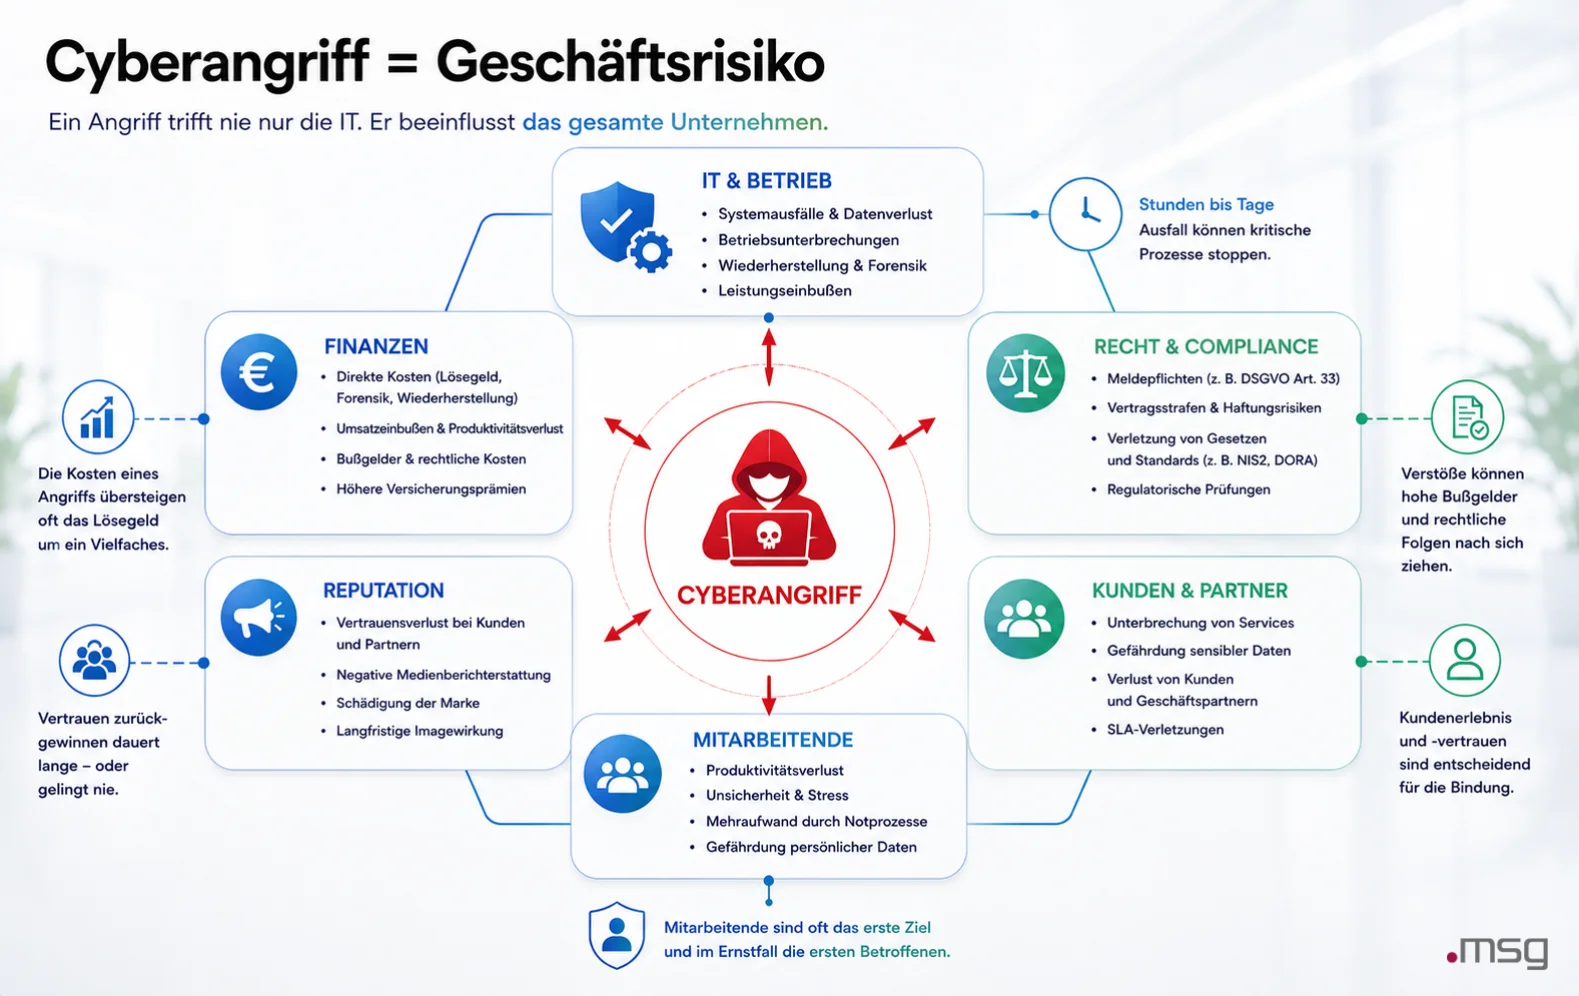
Die finanziellen Folgen eines Cyberangriffs reichen weit über die unmittelbare technische Schadensbehebung hinaus.
Laut dem IBM Cost of a Data Breach Report 2025 liegt der durchschnittliche globale Schaden eines Datenlecks bei 4,44 Millionen US-Dollar (rund 4,1 Millionen Euro) – der erste Rückgang seit fünf Jahren, getrieben durch schnellere Erkennung und Eindämmung dank KI-gestützter Sicherheitslösungen. Für KMU fallen die absoluten Summen zwar oft niedriger aus, die wirtschaftlichen Folgen können jedoch besonders gravierend sein, weil schon kurze Ausfälle, Vertrauensverlust oder ungeplante Zusatzkosten den laufenden Betrieb erheblich belasten.
Die tatsächlichen Kosten setzen sich aus zwei Komponenten zusammen: aus direkten Ausgaben (Systemwiederherstellung, forensischer Untersuchung, Rechtsberatung sowie gegebenenfalls Krisen- und Wiederherstellungskosten) und aus indirekten Kosten (Produktionsausfällen, Kundenverlust, Reputationsschäden und Bußgeldern infolge von Compliance-Verstößen).
Für regulierte Branchen wie die Versicherungswirtschaft kommen zusätzliche Anforderungen hinzu: mögliche Meldungen an Aufsichtsbehörden, Benachrichtigungen betroffener Personen sowie ein besonders hoher Vertrauensverlust in einem stark beziehungs- und datenbasierten Geschäft. Gerade dort zeigt sich, dass ein Cyberangriff nicht nur ein IT-Vorfall ist, sondern zugleich ein operatives, regulatorisches und wirtschaftliches Risiko.


Cybersicherheit bezeichnet den Schutz von Computern, Netzwerken und Daten vor unbefugtem Zugriff und Cyberangriffen. Sie umfasst technische Maßnahmen wie Antivirenprogramme und Firewalls ebenso wie organisatorische Maßnahmen wie Mitarbeiterschulungen und Sicherheitsrichtlinien.
Laut ENISA Threat Landscape Report 2025 sind DDoS-Angriffe nach Vorfallszahl die häufigste Angriffsform in der EU (81,4 Prozent aller Vorfälle). Ransomware gilt als finanziell folgenreichste Bedrohung. Phishing war in rund 60 Prozent der beobachteten Angriffe der primäre Einstiegsvektor.
NIS2 ist eine EU-Richtlinie, die erweiterte Cybersicherheitsanforderungen für Unternehmen in kritischen und wichtigen Sektoren festlegt, darunter Energie, Transport, Gesundheitswesen, Finanzwesen und digitale Infrastruktur.
Malware ist der Oberbegriff für alle Arten schädlicher Software, dazu gehören Viren, Trojaner, Würmer, Ransomware und Spyware. Ein Virus ist eine spezifische Art von Malware, die sich selbst repliziert und an andere Dateien anhängt.
Phishing-Nachrichten erzeugen künstlichen Zeitdruck, enthalten unerwartete Anhänge oder Links und kommen häufig von Absendern mit leicht abweichenden E-Mail-Adressen. Im Zweifel gilt: den angeblichen Absender über einen bekannten Kanal direkt kontaktieren – nie auf Links in verdächtigen Nachrichten klicken.
Ein Cyberangriff ist ein gezielter Versuch, digitale Systeme, Netzwerke oder Daten unbefugt zu kompromittieren, zu stören oder zu stehlen. Angreifer nutzen dabei Schwachstellen in Technik oder menschlichem Verhalten – von Phishing-Mails über Ransomware bis hin zu DDoS-Angriffen.
Informationssicherheit schützt Daten und Systeme vor unbefugtem Zugriff, Manipulation und Verlust unabhängig davon, ob es sich um personenbezogene Daten handelt oder nicht. Datenschutz ist enger gefasst und betrifft ausschließlich den Umgang mit personenbezogenen Daten, der durch die DSGVO geregelt wird.
Cybersicherheit ist kein Projekt, das sich einmal abschließen lässt. Sie muss mit der Bedrohungslage, der eigenen IT-Landschaft und den regulatorischen Anforderungen mitwachsen.
Entscheidend ist nicht die Größe eines Unternehmens, sondern wie konsequent es die Grundlagen umsetzt: klare Verantwortlichkeiten, verlässliche Schutzmaßnahmen, geschulte Mitarbeitende und definierte Reaktionswege für den Ernstfall.
Wer Cybersicherheit systematisch aufbaut, reduziert nicht nur technische Risiken, sondern stärkt operative Stabilität, Compliance und das Vertrauen von Kunden und Partnern. Hinzu kommt ein strukturelles Problem: Laut World Economic Forum (Strategic Cybersecurity Talent Framework, 2024) fehlen der Cybersicherheitsbranche weltweit rund 4,8 Millionen Fachkräfte — ein Defizit, das sich im Kontext eines globalen Fachkräftemangels von prognostizierten 85 Millionen Stellen bis 2030 kaum verringern dürfte. Wer anfangen will, braucht kein Großprojekt – eine ehrliche Bestandsaufnahme, ein dokumentierter Notfallplan und regelmäßige Schulungen sind oft wirksamer als zusätzliche Komplexität oder teure Technologie.
Bei msg life Slovakia entwickeln wir Softwarelösungen für die Versicherungswirtschaft und arbeiten an Systemen, die Stabilität, Compliance und digitale Resilienz unterstützen. Du willst Cybersicherheit nicht nur verstehen, sondern in der Praxis mitgestalten? msg life Slovakia sucht IT-Profis, die Versicherungssoftware sicherer machen – von Java-Entwicklung bis Testing.
System Engineer bei msg life Slovakia mit Schwerpunkt Infrastruktur, Endpoint Security und Automatisierung. Zuvor administrierte er als System Administrator über zwei Jahre die Hardware- und Endpoint-Infrastruktur des Unternehmens – inklusive Active Directory, BitLocker und Remote-Troubleshooting.
Sehen Sie, wer bei uns Versicherung in Code übersetzt.